Ob druckbares PDF, Desktop-Testengine oder Online-Testengine – EchteFrage bietet die 418 Übungsfragen zur ISO-IEC-27001-Lead-Auditor Korean Prüfung in drei Formaten an. So bereiten Sie sich auf die PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) genau so vor, wie es zu Ihrem Alltag passt.
PECB ISO-IEC-27001-Lead-Auditor Korean Prüfungsübersicht:
| Zertifizierungsanbieter: | PECB |
|---|---|
| Prüfungsname: | Prüfung zum PECB-zertifizierten ISO/IEC 27001 Lead Auditor |
| Prüfungsnummer: | ISO-IEC-27001-Lead-Auditor |
| Gültigkeitsdauer des Zertifikats: | 3 Jahre |
| Mindestpunktzahl: | 70% |
| Prüfungsdauer: | 180 Minuten |
| Verfügbare Sprachen: | Englisch, Spanisch, Französisch |
| Anzahl der Fragen: | 80 |
| Verwandte Zertifizierungen: | PECB-zertifizierter Lead Auditor PECB-zertifizierter ISO/IEC 27001 Lead Implementer PECB-zertifizierter ISO/IEC 27001 Foundation |
| Prüfungsformat: | Multiple-Choice-Fragen, Szenariobasierte Fragen |
| Empfohlenes Training: | Schulung zum PECB ISO/IEC 27001 Lead Auditor |
| Prüfungsanmeldung: | Offizielle Zertifizierungsseite von PECB |
| Beispielfragen: |  |
| Prüfungsmethode: | Online-Prüfung oder Prüfung unter Aufsicht vor Ort |
| Voraussetzungen: | Empfohlene Vorkenntnisse im Bereich der ISO/IEC 27001 sowie der Grundsätze des Informationssicherheitsmanagements. Vorherige Prüfungserfahrung ist wünschenswert, aber nicht zwingend erforderlich. |
| Offizielle Syllabus-URL: | https://pecb.com/en/education-and-certification-for-individuals/iso-iec-27001/lead-auditor |
PECB ISO-IEC-27001-Lead-Auditor Korean Prüfungsthemen:
| Abschnitt | Ziele |
|---|---|
| Thema 1: Grundlagen der Informationssicherheitsprüfung | - Prüfungsgrundsätze nach ISO 19011
|
| Thema 2: Planung und Einleitung einer Prüfung | - Prüfungsprogramm und Planungsmaßnahmen
|
| Thema 3: Durchführung einer Prüfung | - Ablauf der Prüfung
|
| Thema 4: Abschluss der Prüfung | - Prüfungsbericht und Nachverfolgung
|
| Thema 5: Informationssicherheits-Managementsystem (ISMS) nach ISO/IEC 27001 | - Anforderungen der ISO/IEC 27001 (Abschnitte 4–10)
|
FAQ: Die wichtigsten Fragen zur ISO-IEC-27001-Lead-Auditor Korean Prüfung
Die PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) (Prüfungscode ISO-IEC-27001-Lead-Auditor Korean) ist eine offizielle Zertifizierungsprüfung von PECB. Nach erfolgreichem Ablegen erhalten Sie die Zertifizierung PECB-zertifizierter ISO/IEC 27001 Lead Auditor auf der Stufe Berufsebene. Die Prüfung ist darüber hinaus mit folgenden Zertifizierungen verbunden: PECB-zertifizierter ISO/IEC 27001 Lead Implementer, PECB-zertifizierter ISO/IEC 27001 Foundation, PECB-zertifizierter Lead Auditor. Mit den 418 Übungsfragen von EchteFrage bereiten Sie sich gezielt auf alle Anforderungen dieser Prüfung vor.
Wie viele Fragen umfasst die ISO-IEC-27001-Lead-Auditor Korean Prüfung und wie viel Zeit bleibt mir?
In der ISO-IEC-27001-Lead-Auditor Korean Prüfung bearbeiten Sie 80 Fragen innerhalb von 180 Minuten. Pro Frage stehen Ihnen damit nur wenige Minuten zur Verfügung – ein gleichmäßiges Antworttempo ist entscheidend. Markieren Sie unsichere Aufgaben und kehren Sie am Ende zu ihnen zurück, statt wertvolle Zeit an einer einzelnen Frage zu verlieren. Trainieren Sie dieses Zeitmanagement vorab mit der Testengine von EchteFrage, indem Sie die 418 Übungsfragen mehrfach unter realen Zeitbedingungen durchlaufen.
Für die Anmeldung zur PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) gilt Folgendes: Empfohlene Vorkenntnisse im Bereich der ISO/IEC 27001 sowie der Grundsätze des Informationssicherheitsmanagements. Vorherige Prüfungserfahrung ist wünschenswert, aber nicht zwingend erforderlich. Da sich die Anforderungen von Zeit zu Zeit ändern können, empfehlen wir Ihnen, die aktuellen Details vor der Anmeldung auf der offiziellen Seite von PECB zu prüfen: https://pecb.com/en/education-and-certification-for-individuals/iso-iec-27001/lead-auditor.
Die Anmeldung zur ISO-IEC-27001-Lead-Auditor Korean Prüfung erfolgt über folgende offizielle Kanäle:
Die Prüfung wird dabei auf folgende Weise abgelegt: Online-Prüfung oder Prüfung unter Aufsicht vor Ort. Bereiten Sie sich vorab mit den 418 Übungsfragen von EchteFrage vor, damit Sie am Prüfungstag keine Überraschungen erleben.
PECB empfiehlt zur Vorbereitung auf die PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) unter anderem folgende Trainings:
Ergänzend zu diesen Schulungen bietet Ihnen EchteFrage 418 Übungsfragen, mit denen Sie das Gelernte unmittelbar anwenden und den Prüfungsalltag realistisch simulieren.
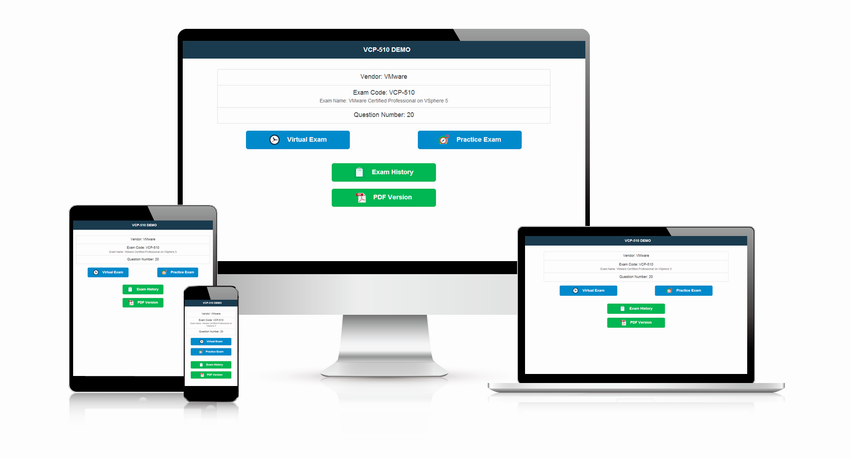
Ja. Bei EchteFrage laden Sie eine kostenlose PDF-Demo der ISO-IEC-27001-Lead-Auditor Korean Übungsfragen herunter und prüfen in Ruhe Aufbau, Schwierigkeitsgrad und Qualität der Inhalte, bevor Sie sich entscheiden. Nach dem Kauf erhalten Sie ab Kaufdatum 365 Tage lang kostenlose Aktualisierungen; nach Ablauf dieses Zeitraums verlängern Sie den Update-Service mit 50 % Rabatt.
Sollten Sie die zur PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) gehörende Prüfung innerhalb von 60 Tagen nach dem Kauf nicht bestehen, erstatten wir Ihnen den vollständigen Kaufpreis. Voraussetzung ist, dass Sie innerhalb von 2 Tagen nach dem Prüfungstermin eine Kopie Ihrer Anmeldebestätigung (Enrollment Slip) sowie das offizielle Ergebnisprotokoll (Score Report) als PDF einreichen; der Name des Prüflings muss dabei mit dem Namen des Zahlenden übereinstimmen. Nach Eingang Ihrer Unterlagen ist die Bearbeitung innerhalb von 7 Tagen abgeschlossen. Nicht erstattungsfähig sind ein Nichtbestehen innerhalb der ersten 3 Tage nach dem Kauf, ein reiner Download ohne tatsächliche Prüfungsteilnahme sowie kostenlose Materialien und bereits abgelaufene Bestellungen. Alternativ zur Rückerstattung können Sie kostenlos zwei gleichwertige Prüfungsprodukte Ihrer Wahl erhalten und behalten dabei den Update-Service für Ihr ursprünglich gekauftes Produkt. Die Lieferung erfolgt digital: Nach der Zahlung steht Ihnen der Download sofort zur Verfügung, zusätzlich erreichen Sie die Dateien innerhalb einer Minute per E-Mail – sollte nach 2 Stunden nichts angekommen sein, wenden Sie sich bitte an unseren Kundenservice. Eine Begrenzung der Anzahl der Installationen gibt es nicht.
Die PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) gliedert sich in 5 Themengebiete. Zu den wichtigsten Bereichen zählen Abschluss der Prüfung, Durchführung einer Prüfung und Grundlagen der Informationssicherheitsprüfung. Die vollständige Übersicht aller Bereiche samt Unterthemen und Gewichtungen finden Sie weiter oben auf dieser Seite im Abschnitt mit dem offiziellen Prüfungslehrplan.
PECB Certified ISO/IEC 27001 Lead Auditor exam (ISO-IEC-27001-Lead-Auditor Korean Version) ISO-IEC-27001-Lead-Auditor-KR Prüfungsfragen mit Lösungen
질문:
인증기관의 여러 사무소가 관련된 경우, 무엇을 보장해야 합니까?
- A. 각 사무소는 고객과 별도의 법적 효력이 있는 계약을 체결합니다.
- B. 인증 범위 내의 모든 사이트를 포괄하는 법적으로 강제력 있는 계약
- C. 본사만이 고객과 법적으로 유효한 계약을 체결합니다.
Antwort: B 🗳️
Erklärung: (Nur für EchteFrage-Mitglieder sichtbar)
시나리오 8
[69번 문제와 동일한 시나리오 텍스트]
질문
최초 감사 이후, 사후 심사는 일반적으로 언제 실시됩니까?
- A. 피평가자가 추가 평가를 요청하는 경우에만
- B. 최초 인증 후 5년
- C. 인증 첫해와 둘째해 동안
Antwort: C 🗳️
Erklärung: (Nur für EchteFrage-Mitglieder sichtbar)
시나리오 9
소규모 네트워킹 회사인 클라우드포트는 네트워크 보안, 클라우드 컴퓨팅 및 가상화 솔루션을 제공합니다. 이 회사는 최근 ISO/IEC 27001 표준 기반의 정보 보안 관리 시스템(ISMS) 인증을 획득하여 인지도가 급증했으며, 이는 클라우드포트 운영의 성숙도를 입증하는 결과입니다.
CloudFort는 내부 감사를 통해 보안 통제를 지속적으로 검토하고 강화했으며, ISMS(정보 보안 관리 시스템)의 전반적인 효과성과 효율성을 개선해 왔습니다. 규모가 크고 객관성을 높이고자 하는 경영진의 요구에 따라, 내부 감사 기능을 외부에 위탁하여 감사 대상 활동으로부터 독립성을 유지하고 ISMS의 지속적인 개선에 자문 역할을 수행하도록 했습니다.
초기 인증 심사 후, 회사는 데이터 스토리지 솔루션 전문 부서를 신설했습니다. 이 부서는 데이터 센터에 최적화된 라우터와 스위치, 그리고 네트워크 가상화 및 네트워크 보안 어플라이언스와 같은 소프트웨어 기반 네트워킹 장치를 제공했습니다. 신설 부서로 인해 CloudFort는 위험 평가 프로세스와 내부 감사를 실시했습니다. 내부 감사 결과, 회사는 새로운 프로세스와 통제의 효과성과 효율성을 확인했습니다.
최고 경영진은 신설 부서가 ISO/IEC 27001 요구사항을 완벽하게 준수함을 확인한 후, 해당 부서를 인증 범위에 포함시키기로 결정했습니다. 그리고 부서의 프로세스와 보안 조치가 전체 정보보안관리시스템(ISMS)과 완벽하게 일치하도록 인증 범위 확대를 인증기관에 요청했습니다.
최초 인증 심사 후 1년 만에 인증 기관은 CloudFort의 정보 보안 관리 시스템(ISMS)에 대한 재심사를 실시했습니다. 이 심사는 CloudFort의 ISMS가 ISO/IEC 27001 표준 요구사항을 충족하는지 확인하고 지속적인 개선을 보장하기 위한 것이었습니다. 심사팀은 인증된 ISMS가 표준 요구사항을 충족함을 확인했습니다. 그러나 새로운 부서의 도입으로 전반적인 관리 시스템 운영 방식에 상당한 변화가 발생하여 기존 프로세스 및 통제를 업데이트해야 했습니다.
더욱이, 클라우드포트는 인증 범위 확장을 요청했음에도 불구하고, 신규 부서가 정보 보안 관리 시스템(ISMS)에 미치는 영향에 대한 최신 정보를 인증 기관에 적시에 제공하지 못했습니다. 따라서 클라우드포트의 인증은 정지되었습니다.
질문
시나리오 9에 따르면, CloudFort의 인증이 정지된 이유는 무엇입니까?
- A. 승인된 범위를 넘어 인증을 적용했기 때문입니다. 범위 확장을 요청했음에도 불구하고 말입니다.
- B. 해당 ISMS가 표준의 요구 사항을 충족하지 못하기 때문입니다.
- C. 내부 감사 기능을 외부 업체에 위탁했기 때문입니다.
Antwort: A 🗳️
Erklärung: (Nur für EchteFrage-Mitglieder sichtbar)
질문
내부 감사의 객관성과 공정성 유지에 관한 다음 설명 중 올바른 것은 무엇입니까?
- A. 내부 감사자는 기간이나 직무 설명과 관계없이 항상 운영 역할과 독립적이어야 합니다.
- B. 감사인은 운영 역할과 감사 역할이 서로 관련이 없는 경우 두 역할을 모두 수행할 수 있으며, 이해 충돌을 방지하기 위해 문서화된 직무 설명서가 필요합니다.
- C. ISMS 관련 운영 역할을 수행한 사람은 내부 감사자 역할을 맡기 전에 최소 1년을 기다려야 합니다.
Antwort: B 🗳️
Erklärung: (Nur für EchteFrage-Mitglieder sichtbar)
시나리오 1
핀티브(Fintive)는 온라인 결제 및 보안 솔루션 전문 보안 제공업체입니다. 1999년 토마스 핀(Thomas Fin)이 캘리포니아주 산호세에서 설립한 핀티브는 온라인 사업을 운영하는 기업들이 정보 보안을 강화하고, 사기를 방지하며, 개인 식별 정보(PII)와 같은 사용자 정보를 보호할 수 있도록 다양한 서비스를 제공합니다.
Fintive는 이전 사례를 기반으로 의사 결정 및 운영 프로세스를 수행하며, 고객 데이터를 수집하고, 사례별로 분류하고, 분석합니다.
핀티브는 초기에 이러한 복잡한 분석을 수행하기 위해 많은 수의 직원이 필요했습니다.
하지만 기술이 발전함에 따라 회사는 사기 행위를 실시간으로 예방하기 위한 패턴 분석을 수행할 수 있는 최신 도구인 챗봇을 도입할 기회를 포착했습니다. 이 도구는 고객 서비스 개선에도 도움이 될 것입니다.
초기 아이디어는 소프트웨어 개발팀에 전달되었고, 팀은 이 계획을 지지하며 프로젝트에 배정되었습니다. 그들은 챗봇을 기존 시스템에 통합하기 시작했고, 모든 채팅 문의의 85%에 답변하는 것을 목표로 설정했습니다.
챗봇을 성공적으로 통합한 후, 회사는 고객에게 서비스를 제공하기 시작했습니다. 그러나 챗봇은 여러 가지 문제를 보였습니다. 학습 단계에서 질의 패턴을 학습해야 하는데, 테스트가 부족하고 샘플 데이터가 충분하지 않아 챗봇이 사용자 질의에 효과적으로 대응하지 못했습니다. 또한, 점이나 특수 문자의 불규칙한 조합과 같은 잘못된 입력이 있을 경우 사용자에게 임의의 파일을 전송하는 문제도 발생했습니다.
결과적으로 챗봇은 고객 문의에 효과적으로 답변하지 못했고, 기존 고객 지원팀에 과부하를 초래하여 고객 요청을 처리하는 데 차질을 빚게 했습니다.
잠재적 위험을 인지한 Fintive는 새로운 통제 조치를 시행하기로 결정했습니다. 이러한 조치에는 포괄적인 감사 로깅 활성화, 비정상적인 활동을 감지하는 자동 경고 시스템 구성, 주기적인 접근 권한 검토 수행, 시스템 동작 모니터링을 통한 이상 징후 감지가 포함되었습니다. 목표는 무단 접근, 오류 또는 의심스러운 활동을 적시에 식별하여 잠재적인 문제를 신속하게 파악하고 조사하여 중대한 피해가 발생하기 전에 예방하는 것이었습니다.
질문
위 시나리오를 바탕으로 정보 프라이버시 보호를 위해 Fintive는 보안 제어를 구현하기로 결정했습니다. 이는 적절한 조치일까요?
- A. 아니요, 챗봇에 너무 많은 제어 기능을 추가하면 조직 효율성이 저하될 수 있기 때문입니다.
- B. 네, 하지만 보안 제어가 Fintive의 일상적인 운영을 방해하지 않는 경우에만 가능합니다.
- C. 네, 정보 프라이버시를 보장하기 위해 조직은 보안 통제를 구현해야 합니다.
Antwort: C 🗳️
Erklärung: (Nur für EchteFrage-Mitglieder sichtbar)
 0 Kundenrezensionen